Bezpieczeństwo

Bezpieczeństwo i przepisy: co robi program i na czym to polega.

Wtyczka i program działają lokalnie, bez przesyłania jakichkolwiek danych do producenta, poza opcjonalnym sprawdzeniem aktualizacji po Twoim kliknięciu. Nie zbieramy informacji o użytkownikach ani sposobie korzystania z produktu. Nie wymagamy zakładania konta, a weryfikacja licencji odbywa się bez połączenia z internetem.

Ostatnia aktualizacja:

Mechanizmy

Konkretne mechanizmy, nie obietnice.

Bez telemetrii i bez konta

Wtyczka ma tylko uprawnienia lokalne: pamięć ustawień, panel boczny i połączenie z programem, plus dostęp do stron czatów, na których działa. Program nie ma w sobie żadnej biblioteki sieciowej. Nie ma telemetrii, licencji online ani "anonimowej statystyki". Jedyne połączenie wtyczki z naszą stroną to sprawdzenie aktualizacji, i to dopiero po kliknięciu przycisku w panelu: pobiera wtedy plik updates.json, bez numeru wersji i identyfikatorów.

Mapa osobna dla każdej karty

Mapa zamienników jest w pamięci programu, nie w przeglądarce, więc ani strona czatu, ani inna wtyczka jej nie odczyta. Ta sama osoba w dwóch rozmowach dostaje różne zamienniki, a strona jednego czatu nie przywróci danych z innego.

Nic nie zostaje po zamknięciu karty

Mapa znika razem z kartą. Na wypadek zerwania połączenia program trzyma jej zaszyfrowaną kopię (klucz w Keychain na macOS, w Credential Manager na Windows, bez haseł i kluczy API), usuwaną z kartą, przy ponownym uruchomieniu przeglądarki i najpóźniej po 24 godzinach.

Pliki z czatu bez zapisu na dysk

Plik z czatu jest dekodowany, maskowany i odsyłany w pamięci. Program nie zapisuje kopii roboczej, więc awaria nie zostawia oryginału w katalogu tymczasowym.

Schowek i pliki z menu programu

Skróty schowka są domyślnie wyłączone, a schowek jest czytany tylko po naciśnięciu skrótu lub wybraniu polecenia w menu. Mapa zamienników schowka jest tylko w pamięci programu: znika po „Nowej sesji”, po 24 godzinach bezczynności i po zamknięciu programu. Plik z menu (także PDF) dostaje neutralną nazwę z końcówką _anon, oryginał zostaje bez zmian, a mapa leży zaszyfrowana kluczem systemu na Twoim komputerze i po 30 dniach jest usuwana. Historia schowka systemu i menedżery schowka są poza naszą kontrolą i mogą zachować oryginał skopiowany przed użyciem skrótu.

Lokalny dziennik audytu, bez treści

Program zapisuje na Twoim komputerze dziennik zdarzeń do wyjaśniania zgłoszeń: kiedy działał, jaki był stan licencji, ile danych jakiego rodzaju zamaskowano i dlaczego zatrzymano plik. W dzienniku są liczby i kody, nie ma wiadomości, wykrytych wartości, nazw osób i firm, fraz własnych ani nazw plików. Wpisy są połączone łańcuchem skrótów i podpisane kluczem z pęku kluczy systemu, więc niezauważona zmiana jest wykrywalna (dnf audit verify). Dziennik jest przechowywany 180 dni, działa przy każdej licencji i nigdzie nie jest wysyłany.

Zamienniki bez kolizji

Przed pierwszą podmianą program rezerwuje wszystkie prawdziwe wartości z tekstu i plików, także z innych otwartych kart. Żaden fikcyjny "Nowak" nie pokryje się z prawdziwym Nowakiem z wiersza 40.

Program tylko dla tej wtyczki

Program przyjmuje połączenia wyłącznie od jednego, stałego identyfikatora wtyczki. Inna wtyczka go nie uruchomi, a strona czatu nie ma do niego dostępu.

Podpisane cyfrowo, do sprawdzenia

Instalator i programy na Windows podpisuje certyfikat wydany przez Microsoft po weryfikacji tożsamości firmy, a instalator macOS - Apple Developer ID z notaryzacją Apple. Wydawca: Sebastian Obara It&Consulting. Sprawdzisz to sam: na Windows prawy klik na pliku → Właściwości → Podpisy cyfrowe, na macOS pkgutil --check-signature donotfeedai-macos.pkg.

Wykrywanie działa na regułach i może coś przeoczyć. To środek techniczny wspierający zgodność z RODO i NIS 2, nie zgodność sama w sobie.
Co wykrywa

Reguły i sumy kontrolne, dopasowane do polskich danych.

Bez modeli językowych i bez chmury. Deterministycznie, w milisekundach, tak samo w czacie i w plikach.

  • Imię i nazwiskotakże w przypadkach zależnych: "dla Magdaleny", "do Kowalskiego", oraz zapisane wielkimi literami: "JAN KOWALSKI"
  • PESELsuma kontrolna albo wiarygodna data urodzenia
  • NIP, REGON, IBAN, nr dowodu, karty płatniczez walidacją sum kontrolnych, więc numer zamówienia nie jest NIP-em ani kartą
  • Telefon i e-maile-mail we wzorcu osoby: s.obara@ zostaje s.zalewski@
  • Adres, kod i miasto"ul. Długa 7" i "Skosna 8" obok innych danych
  • FirmaSp. z o.o., S.A., Sp. j., Ltd., GmbH, także wielkimi literami
  • Własne frazynazwy projektów, klientów, produktów
  • Kolumny w arkuszachnagłówek "Nazwisko" czy "PESEL" ustala typ całej kolumny

Dla programistów, adminów i DevOps

Konfiguracje, logi i skrypty bez sekretów i bez nazw infrastruktury klienta.

Wklejasz docker-compose.yml, fragment .env albo log z produkcji. Program na Twoim komputerze maskuje hasła, tokeny i klucze (ponad 220 formatów dostawców: AWS, GitHub, GitLab, Slack, Stripe, OpenAI, klucze prywatne PEM, hasła w connection stringach), hosty, adresy IP i loginy. Struktura zostaje, więc AI dalej rozumie, co czyta: db-prod-01.eu.acme.internal staje się db-prod-01.eu.zorin.internal, adresy z jednej podsieci lądują w jednej fałszywej podsieci, klucz AKIA… nadal wygląda jak klucz AWS, a poprawiony plik z odpowiedzi wraca z prawdziwymi wartościami. Hasła i klucze żyją tylko w pamięci programu i nigdy nie trafiają na dysk.

Jak to wygląda

Tak to wygląda w czacie.

Film i zrzuty prawdziwej wtyczki: menu ikonki przed wysłaniem, odpowiedź z przywróconymi danymi i panel ustawień. Przesuń zrzuty strzałkami albo palcem; kliknięcie otwiera pełny rozmiar.

Film (29 s, bez dźwięku): wklejasz dane, ikonka je liczy, menu pokazuje zamienniki, a odpowiedź wraca z prawdziwymi danymi.
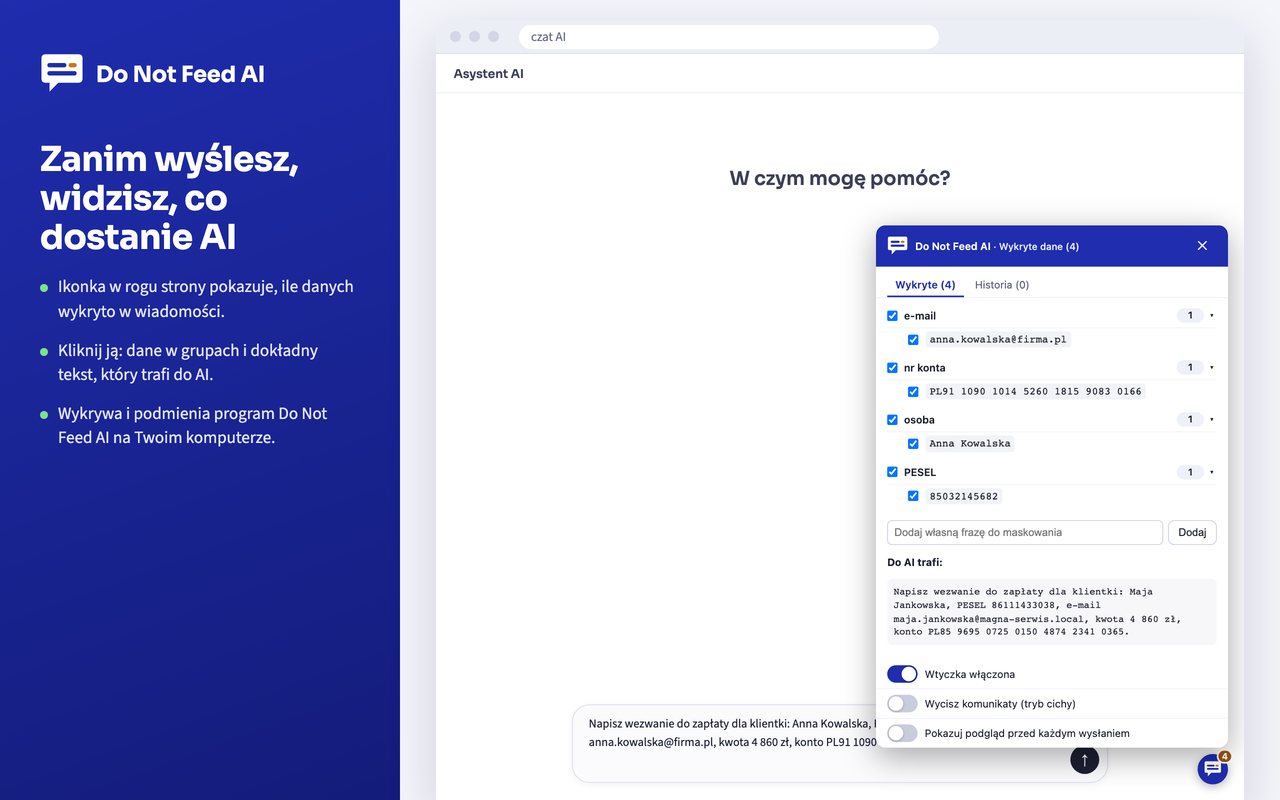
Strona czatu AI z otwartym menu ikonki Do Not Feed AI: wykryte dane w grupach (e-mail, nr konta, osoba, PESEL) z checkboxami, pole na własną frazę i tekst, który trafi do AI, już z danymi fikcyjnymi.
Przed wysłaniem: ikonka w rogu liczy wykryte dane, a jej menu pokazuje je w grupach i dokładny tekst, który dostanie AI.
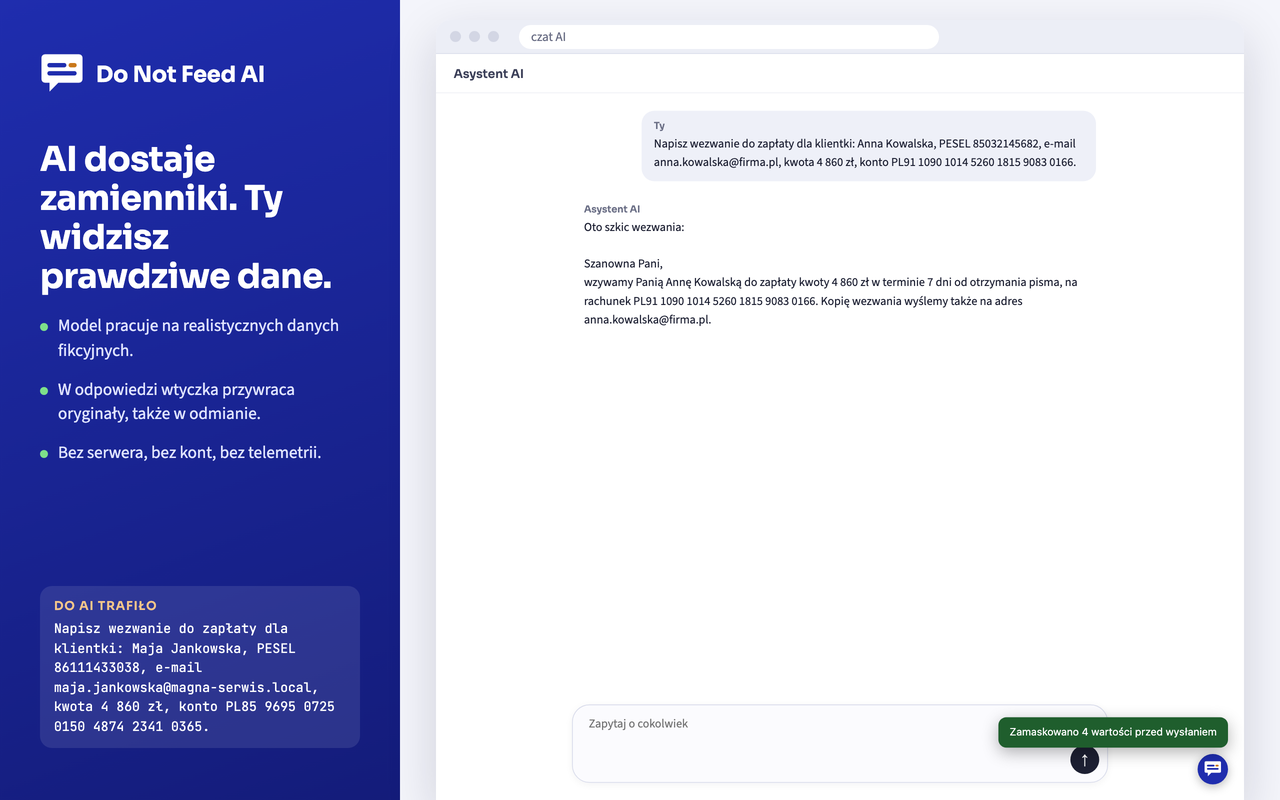
Rozmowa w czacie AI: odpowiedź modelu z przywróconym prawdziwym nazwiskiem w odmianie, numerem konta i adresem e-mail; obok tekst, który naprawdę trafił do AI, z danymi fikcyjnymi, i komunikat „Zamaskowano 4 wartości przed wysłaniem”.
Odpowiedź: AI pracowało na zamiennikach, a na ekranie wracają oryginały, także w odmianie.
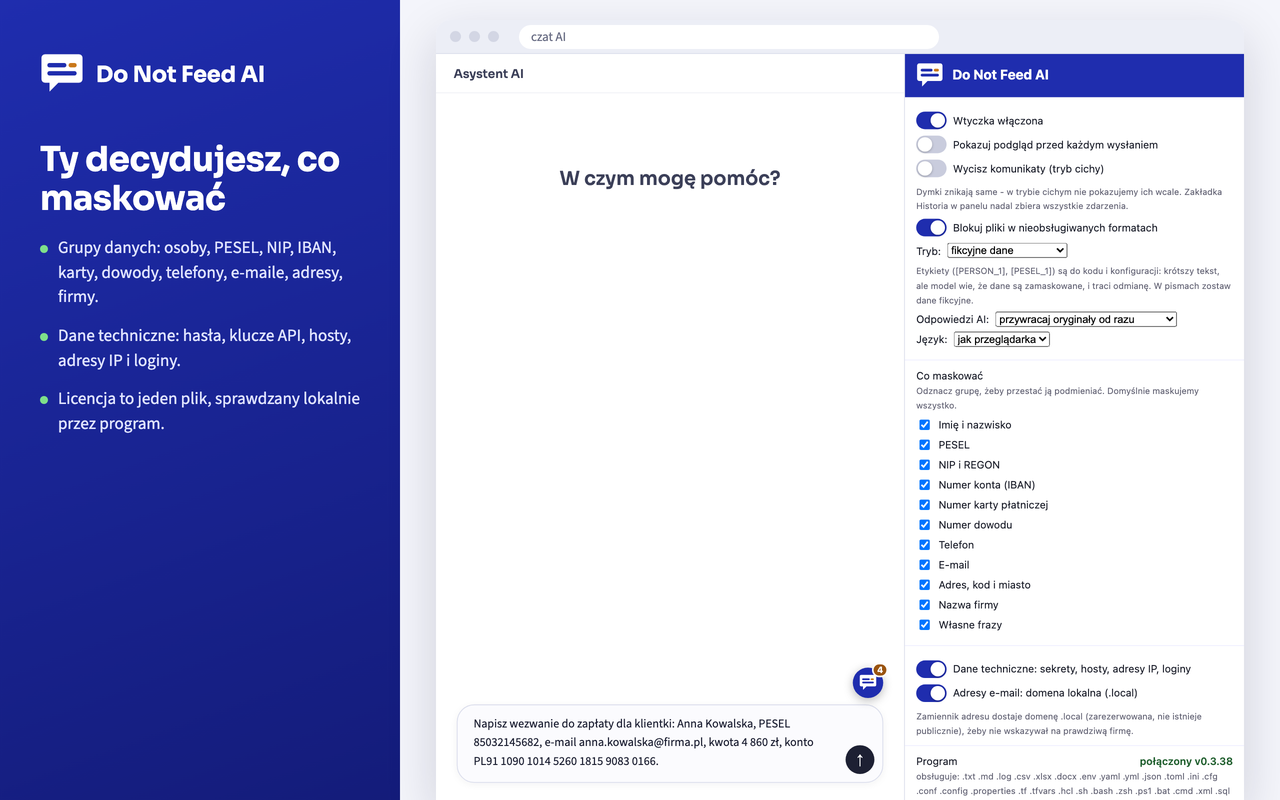
Panel ustawień wtyczki obok czatu: przełączniki, tryb danych fikcyjnych, sposób przywracania odpowiedzi, język i lista grup danych do maskowania z checkboxami.
Panel wtyczki: tryb zamienników, przywracanie odpowiedzi, język i grupy danych do maskowania.

RODO i NIS 2

Przepisy nie mówią "nie używaj AI". Mówią "pseudonimizuj i szyfruj".

Cytaty z tekstów urzędowych, bez skrótów. Przy każdym: co konkretnie robi w tej sprawie wtyczka. To środek techniczny wspierający zgodność, nie zgodność sama w sobie; decyzję o adekwatności podejmuje administrator danych.

RODO · art. 4 pkt 5

„pseudonimizacja” oznacza przetworzenie danych osobowych w taki sposób, by nie można ich było już przypisać konkretnej osobie, której dane dotyczą, bez użycia dodatkowych informacji, pod warunkiem że takie dodatkowe informacje są przechowywane osobno i są objęte środkami technicznymi i organizacyjnymi uniemożliwiającymi ich przypisanie zidentyfikowanej lub możliwej do zidentyfikowania osobie fizycznej;

Wtyczka: do czatu trafiają zamienniki wykrytych danych, a "dodatkowe informacje", czyli mapa zamienników, są przechowywane osobno, w programie na komputerze użytkownika, oddzielnie dla każdej karty czatu; ich kopia awaryjna jest zaszyfrowana kluczem z pęku kluczy systemu.

RODO · art. 5 ust. 1 lit. c

adekwatne, stosowne oraz ograniczone do tego, co niezbędne do celów, w których są przetwarzane („minimalizacja danych”);

Wtyczka: dostawca modelu nie potrzebuje prawdziwego PESEL-u ani nazwiska, żeby napisać pismo. Dostaje strukturę i treść, a wykryte identyfikatory zastępują zamienniki.

RODO · art. 5 ust. 1 lit. f

przetwarzane w sposób zapewniający odpowiednie bezpieczeństwo danych osobowych, w tym ochronę przed niedozwolonym lub niezgodnym z prawem przetwarzaniem oraz przypadkową utratą, zniszczeniem lub uszkodzeniem, za pomocą odpowiednich środków technicznych lub organizacyjnych („integralność i poufność”).

Wtyczka: maskowanie następuje przed wysłaniem, automatycznie, także w plikach, więc ogranicza skutki przypadkowego wklejenia danych klientów do czatu.

RODO · art. 25 ust. 1

Uwzględniając stan wiedzy technicznej, koszt wdrażania oraz charakter, zakres, kontekst i cele przetwarzania oraz ryzyko naruszenia praw lub wolności osób fizycznych o różnym prawdopodobieństwie wystąpienia i wadze zagrożenia wynikające z przetwarzania, administrator - zarówno przy określaniu sposobów przetwarzania, jak i w czasie samego przetwarzania - wdraża odpowiednie środki techniczne i organizacyjne, takie jak pseudonimizacja, zaprojektowane w celu skutecznej realizacji zasad ochrony danych, takich jak minimalizacja danych, oraz w celu nadania przetwarzaniu niezbędnych zabezpieczeń, tak by spełnić wymogi niniejszego rozporządzenia oraz chronić prawa osób, których dane dotyczą.

Wtyczka: pseudonimizacja wbudowana w sposób przetwarzania, nie w regulamin. Środek jest wdrożony raz, polityką, i działa przy każdym użyciu.

RODO · art. 32 ust. 1 lit. a

Uwzględniając stan wiedzy technicznej, koszt wdrażania oraz charakter, zakres, kontekst i cele przetwarzania oraz ryzyko naruszenia praw lub wolności osób fizycznych o różnym prawdopodobieństwie wystąpienia i wadze zagrożenia, administrator i podmiot przetwarzający wdrażają odpowiednie środki techniczne i organizacyjne, aby zapewnić stopień bezpieczeństwa odpowiadający temu ryzyku, w tym między innymi w stosownym przypadku: a) pseudonimizację i szyfrowanie danych osobowych;

Wtyczka: jedno i drugie: pseudonimizacja tekstu i plików oraz szyfrowanie kopii mapy zamienników (XChaCha20-Poly1305), która znika z zamknięciem karty.

RODO · art. 44

Przekazanie danych osobowych, które są przetwarzane lub mają być przetwarzane po przekazaniu do państwa trzeciego lub organizacji międzynarodowej, następuje tylko, gdy - z zastrzeżeniem innych przepisów niniejszego rozporządzenia - administrator i podmiot przetwarzający spełnią warunki określone w niniejszym rozdziale, w tym warunki dalszego przekazania danych z państwa trzeciego lub przez organizację międzynarodową do innego państwa trzeciego lub innej organizacji międzynarodowej.

Wtyczka: wykryte dane osobowe są zastępowane zamiennikami, zanim wiadomość trafi do dostawcy modelu, co ogranicza zakres danych, których dotyczy pytanie o transfer poza EOG. Ocena, czy to wystarcza, należy do administratora danych.

NIS 2 · art. 21 ust. 1

Państwa członkowskie zapewniają, aby podmioty kluczowe i ważne wprowadzały odpowiednie i proporcjonalne środki techniczne, operacyjne i organizacyjne w celu zarządzania ryzykiem dla bezpieczeństwa sieci i systemów informatycznych wykorzystywanych przez te podmioty do prowadzenia działalności lub świadczenia usług oraz w celu zapobiegania wpływowi incydentów na odbiorców ich usług lub na inne usługi bądź minimalizowania takiego wpływu.

Wtyczka: proporcjonalny środek techniczny, który ogranicza ryzyko wycieku danych i sekretów przez publiczne czaty AI.

NIS 2 · art. 21 ust. 2 lit. d, g, h, i

d) bezpieczeństwo łańcucha dostaw, w tym aspekty związane z bezpieczeństwem dotyczące stosunków między każdym podmiotem a jego bezpośrednimi dostawcami lub usługodawcami; […] g) podstawowe praktyki cyberhigieny i szkolenia w zakresie cyberbezpieczeństwa; h) polityki i procedury stosowania kryptografii i, w stosownych przypadkach, szyfrowania; i) bezpieczeństwo zasobów ludzkich, politykę kontroli dostępu i zarządzanie aktywami;

Wtyczka: dostawca AI to usługodawca w łańcuchu dostaw; profil techniczny podmienia wykryte hasła, klucze i nazwy infrastruktury przed wysłaniem, a szyfrowanie mapy zamienników i brak połączeń sieciowych programu dają się wpisać wprost do polityki kryptografii i cyberhigieny.

Źródła: rozporządzenie (UE) 2016/679 (RODO), Dz.Urz. UE L 119 z 4.5.2016; dyrektywa (UE) 2022/2555 (NIS 2), Dz.Urz. UE L 333 z 27.12.2022. Brzmienie według wersji polskiej; przed użyciem w dokumentacji zgodności sprawdź aktualny tekst w EUR-Lex.

Dla firm

Wdrażasz raz, a chroni cały zespół.

Zespół dalej używa ChatGPT, Claude czy Copilota jak dotąd, a do AI trafiają zamienniki wykrytych danych klientów. Wtyczka jest w Chrome Web Store, więc w Chrome rozłożysz ją na wszystkie stanowiska polityką przeglądarki, a program instaluje się na Windows bez uprawnień administratora, licencja to jeden plik na całą organizację. Bez kont i bez szkoleń. Dla compliance: środek techniczny wspierający zgodność z RODO i NIS 2, który działa automatycznie w chwili wysyłki.

Napisz - przygotujemy ofertę dla Twojej firmy.

ChromeEdge (Windows)Firefox·macOSWindows

Co dostajesz w pakiecie wdrożeniowym

  • Program z instalatorami pkg (macOS, podpisany i notaryzowany) i exe (Windows, podpisany certyfikatem wydanym przez Microsoft); na Windows także instalator MSI dla działów IT (zasady grupy, Intune, SCCM) i instalacja cicha.
  • Wtyczka z paczki firmowej pod stałym ID, a w Chrome także ze sklepu Chrome Web Store.
  • Własne frazy do maskowania dla całej firmy: nazwy klientów, projektów, produktów.
  • Opis mechanizmów bezpieczeństwa i architektury.